環球晶圓於 2023 年 3 月成立資通安全委員會,委員會成員由本公司集團各子公司的資訊或資安最高主管擔任。自成立以來,資通安全委員會每半年召開一次會議,自 2024 年 12 月起,改為每季舉行一次會議,旨在統籌資通安全及保護相關政策的制定、執行、風險管理與遵循。
為了將資訊安全管理政策與風險管理落實於日常營運中,本公司亦要求集團各子公司分別成立資通安全推動小組,該小組成員由各部門推派代表,於會議中討論並布達與各部門業務相關的資安事宜,並依據資通安全委員會議中擬定的資安政策與做法執行。
此外,本公司亦將資通安全列為績效評估的一環。環球晶圓總部資安處每月追蹤集團各據點資安績效指標的執行狀況,並根據實務需求給予資安目標、改善方針及相關資源支持,以協助實現全集團資通安全目標。同時,要求各部門落實資通安全委員會決議事項,並分享資安改善經驗,建立集團聯防並加強資安防護機制。
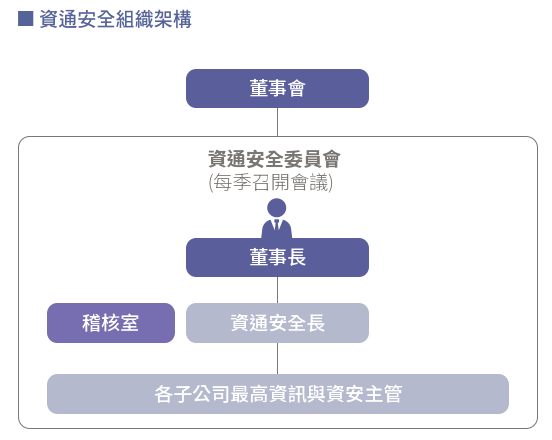
環球晶圓設有資安長 (CISO) 及資通安全組織,主導全公司資通安全作業執行以及資安風險管理機制之有效性,至少每年一次向董事會彙報資安管理成效及資安策略方向,並由具有電腦科學相關背景的徐秀蘭董事長督導整體資通安全管理組織相關資安管理作業及制度之執行成效,定期檢討修正。
環球晶圓資安策略主軸以「資安治理」-依循資通安全政策管理辦法執行,適時引進新科技改善資安治理能力;「法令遵循」-定期檢視法令新規定,引進新科技產品增強資安管理;及「科技應用」-與知名專業資安廠商合作,改善資安治理能力等三方面進行,並緊密結合相互支持,透過不斷的改善優化來提升整體資安防禦能力。
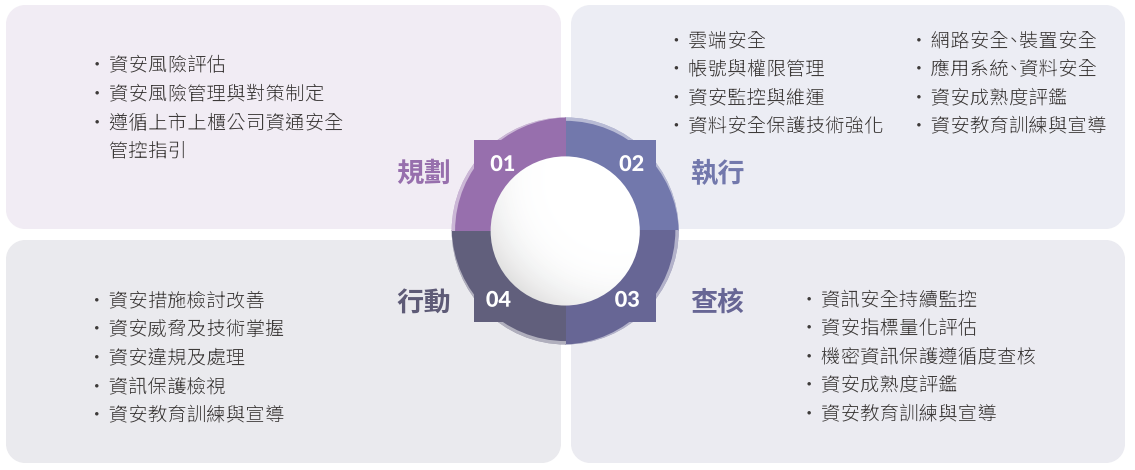
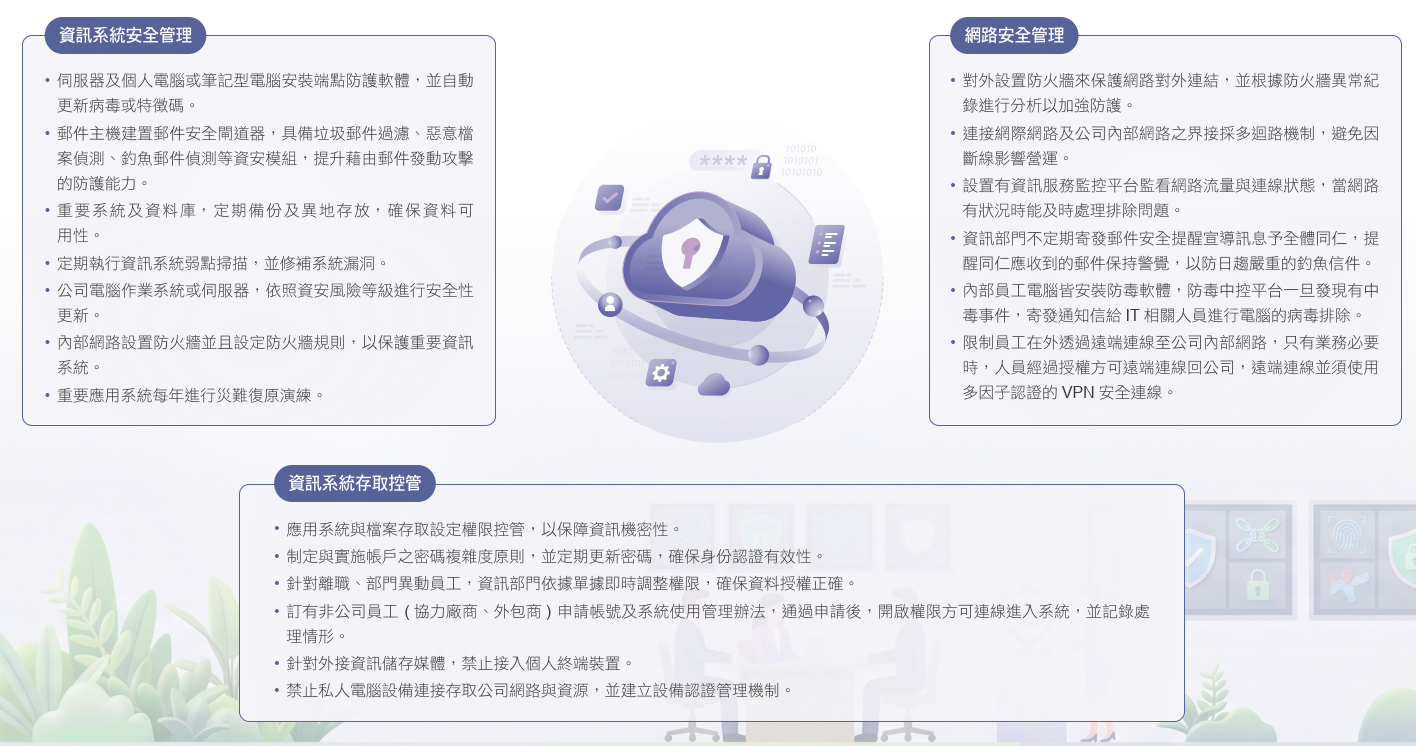
在具體運作模式方面,採取 PDCA 循環模式,以確保目標之達成且持續改善、透過設立資訊安全監控系統弱點掃描預防外部駭客侵入與內部機密洩漏、資訊軟硬體設備控管(包含網際網路及個人資訊設備)以落實個人資料及內部保護機密資料安全。
環球晶圓秉持負責任、安全、可信賴、公平及以人為本的原則,審慎推動人工智慧的發展與應用。環球晶圓於2026年制定《AI 使用與安全管理規範》,由執行長核准通過。規範內容包含透過風險分級、資料保護、人工覆核、偏見防範、紀錄留存、稽核及持續監控等管理機制,確保人工智慧在風險可控、用途明確及權責清楚的前提下妥善運用。
針對具有重大影響或較高風險的人工智慧應用,本公司將依其風險程度,提供適當的用途、適用範圍、限制及潛在風險說明,以提升應用過程的透明度與可信賴性;同時,應於使用前完成適當的風險評估、審查與核准,相關產出亦應由具權責人員進行人工覆核,不得直接取代人員的專業判斷。相關使用單位及權責人員應對人工智慧產出的採用、決策及結果承擔最終責任。
環球晶圓重視個人資料、機密資訊、智慧財產權保護,並遵循相關法令,人工智慧應用需經核准的工具與環境,並依循資料分類分級、風險分級、用途限制及最小揭露原則,妥善管理人工智慧應用所涉及的輸入與輸出資料。人工智慧亦不得用於違反法令、公司規範,或可能造成偏見、歧視、不公平影響及權益損害的用途。同時,環球晶圓評估第三方服務及供應商的授權條件、隱私保護、資訊安全與管理機制,並考量能源效率及環境影響,持續推動兼顧營運效益、風險管理與永續發展的負責任人工智慧應用。
2025年至2026年間,累計辦理9場AI教育訓練課程及6場跨部門AI讀書會,主題涵蓋資料保護、企業應用及AI助理等,由各部門種子人員參與,透過跨部門交流與學習,持續提升AI應用能力與相關知識。
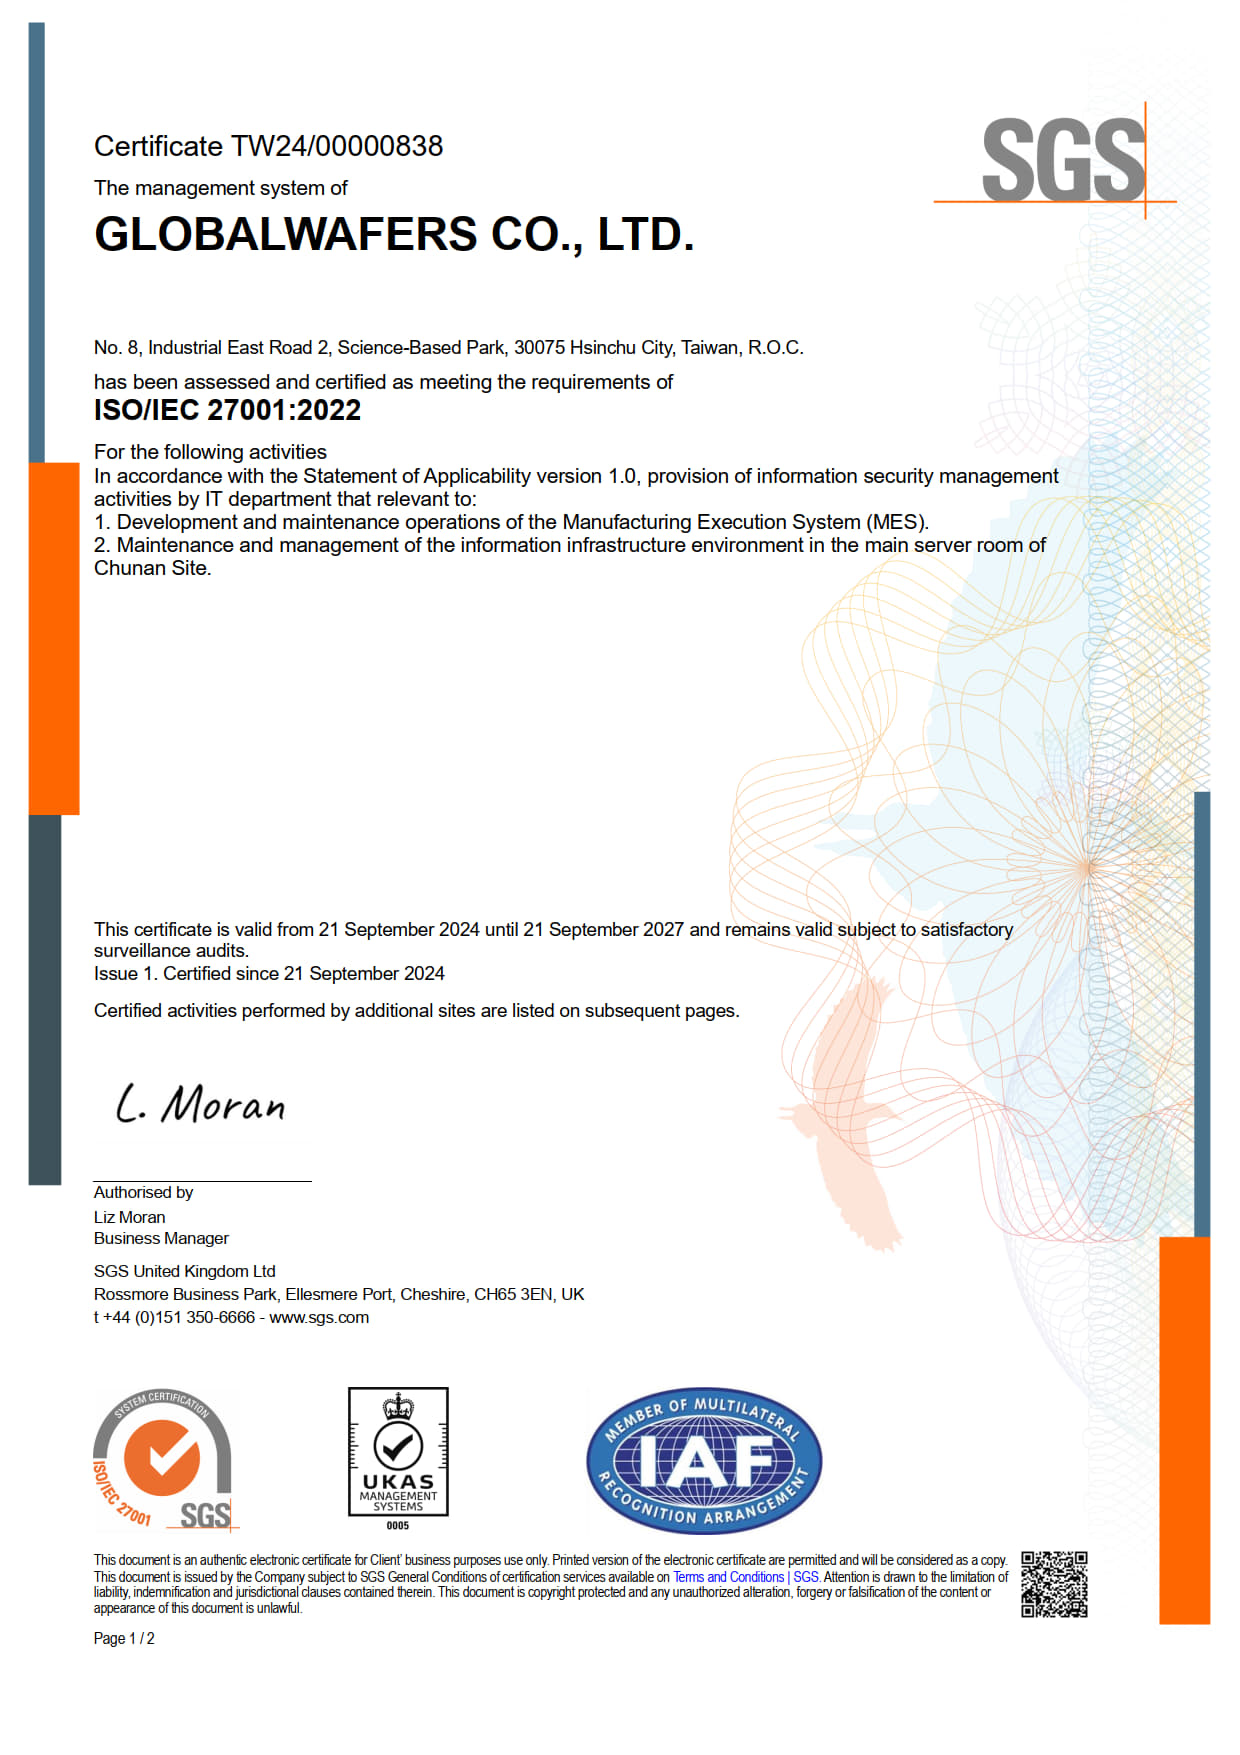
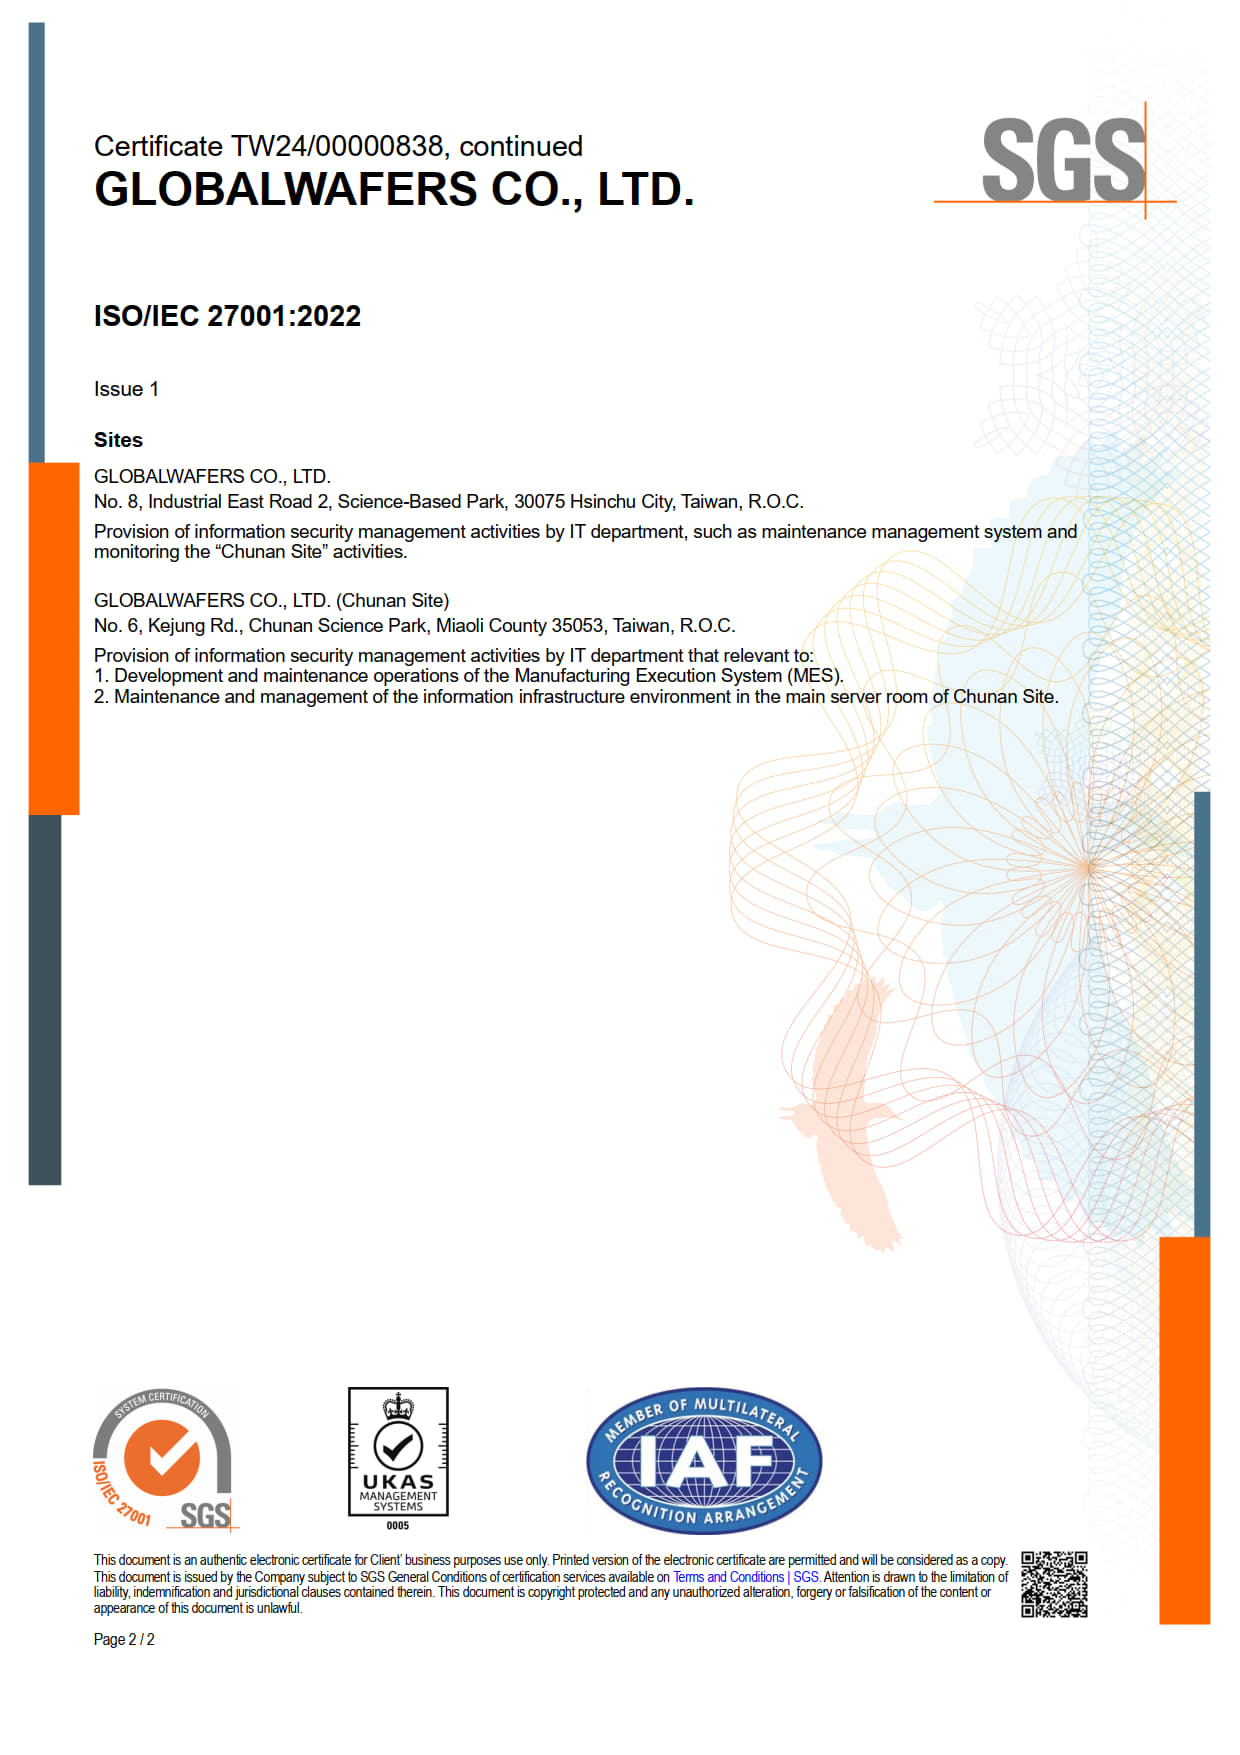
環球晶圓已於2024年導入 ISO 27001 資通管理系統,並取得 ISO27001 認證,目前證書之有效期為 2024 年 9 月 21 日至 2027 年 9 月 21 日。
透過 ISO27001 資通安全管理系統之導入,強化資通安全事件之應變處理能力,保護公司與客戶之資產安全。
為防止不肖詐騙集團,假冒本公司人員、銀行客服人員或其他身分人員進行詐騙,本公司特別提醒您,本公司人員不會要求您操作ATM、匯款、提供個人資料,以及回撥可疑電話,亦不會要求金融機構代本公司通知您進行以上操作。
因來電顯示號碼可以變造,接獲「顯示為本公司來電」之電話,或其他來電顯示以「+」號、「+03」、「+886」開頭,或內容、指示、口音可疑之電話,請掛斷並聯繫本公司人員(人力資源部 陳先生 03-5791213),並可撥打防詐騙專線165,以確保您的權益。